Deepfake visant Glucksmann : la présidentielle 2027 entre dans l'ère de la désinformation par IA
Par Rédaction E.T Editalent, publié le . Mis à jour le .
Contenu partiellement rédigé par l’IA.
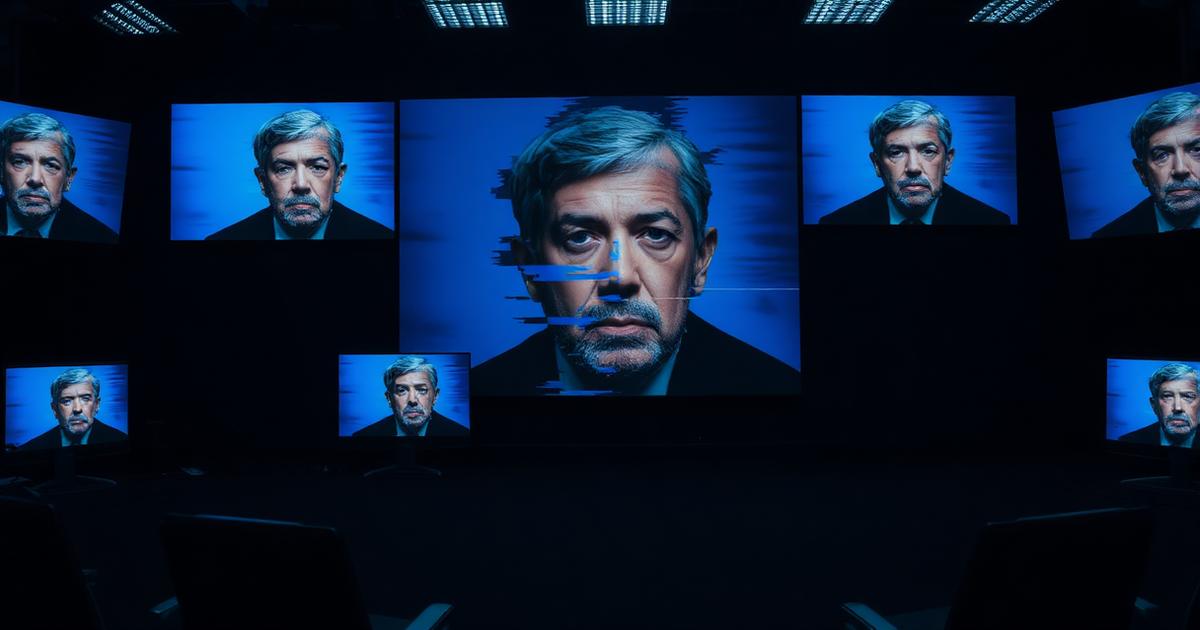
Une vidéo « entièrement truquée » à huit mois de la présidentielle
Le 4 août 2026, Raphaël Glucksmann a annoncé avoir été la cible d'une opération de déstabilisation. Selon l'AFP, l'eurodéputé, probable candidat à l'élection présidentielle et critique virulent de Vladimir Poutine, indique que le Secrétariat général de la défense et de la sécurité nationale (SGDSN) l'a informé être visé par une attaque du groupe Storm-1516, « directement piloté par le GRU », les services de renseignement militaire russes.
Le contenu diffusé, qu'il qualifie d'« entièrement truqué », impliquait également la journaliste Léa Salamé et le journaliste Edwy Plenel.
L'affaire n'est pas un fait divers numérique. À huit mois du scrutin, elle donne un aperçu de ce que sera la campagne de 2027 : une bataille où le faux se fabrique en quelques minutes et se propage plus vite que le démenti.
Storm-1516 : une mécanique industrielle
Le mode opératoire attribué à ce type de groupes est documenté et répétitif :
- Fabrication d'un contenu synthétique, vidéo, audio, faux document, capture d'écran, mettant en scène une personnalité publique.
- Blanchiment par des sites d'apparence journalistique, créés pour l'occasion, qui donnent au faux une première couche de crédibilité.
- Amplification par des réseaux de comptes coordonnés, souvent sur plusieurs plateformes simultanément.
- Reprise organique : dès qu'un compte à forte audience relaie, la diffusion s'auto-entretient et devient impossible à endiguer.
La rapidité est l'arme principale. Une vidéo synthétique convaincante se produit désormais en quelques heures ; sa vérification en demande souvent davantage.
Ce que change l'article 50 de l'AI Act
Depuis le 2 août 2026, l'article 50 du règlement européen sur l'intelligence artificielle impose l'étiquetage des contenus générés ou manipulés par IA, deepfakes compris, et la Commission européenne diffuse des icônes officielles pour ce marquage.
L'obligation pèse sur les fournisseurs et déployeurs de systèmes d'IA établis ou opérant dans l'Union. Elle ne dissuade évidemment pas un service de renseignement étranger. Son utilité est ailleurs : elle installe une norme d'attente. Un contenu synthétique non étiqueté devient, par défaut, suspect, un renversement de la charge de la preuve favorable aux rédactions.
Cinq réflexes de vérification pour une rédaction
Face à une vidéo suspecte, l'ordre des vérifications compte autant que les outils.
- Remonter à la source primaire. D'où vient le fichier ? Qui l'a publié le premier ? Un contenu dont la première occurrence est un site inconnu créé récemment se traite avec la plus grande prudence.
- Chercher l'original. Beaucoup de faux sont des détournements de séquences authentiques. La recherche d'images inversée sur des captures d'écran reste le test le plus rapide.
- Écouter, pas seulement regarder. Les artefacts audio, respirations absentes, prosodie plate, coupures nettes en fin de phrase, trahissent souvent une synthèse vocale avant l'image.
- Confronter au réel. Lieu, météo, décor, vêtements, événements datables : la cohérence contextuelle est plus difficile à falsifier que le visage.
- Croiser les analyses automatiques. Les moteurs de détection donnent un indice, pas un verdict. Un score élevé impose une vérification humaine ; il ne la remplace jamais.
Le vrai risque : le « dividende du menteur »
L'effet le plus corrosif n'est pas qu'un faux soit cru. C'est qu'une vidéo authentique puisse être écartée d'un revers de main, « c'est une IA ». Les chercheurs appellent cela le dividende du menteur : une fois le doute généralisé, toute preuve devient contestable.
Pour une rédaction, la parade est procédurale plus que technologique : documenter la chaîne de vérification, publier la méthode, dater les constatations, conserver les fichiers d'origine. C'est cette traçabilité qui fait la différence devant un lecteur, et, le cas échéant, devant un juge.
Ce que les rédactions devraient mettre en place d'ici 2027
- Un protocole écrit de traitement des contenus suspects, connu de toute l'équipe, applicable un dimanche soir comme un mardi matin.
- Une cellule de vérification identifiée, joignable, avec un délai d'engagement clair.
- Un canal de signalement public : les lecteurs repèrent souvent les faux avant les rédactions.
- Un archivage systématique des contenus analysés, y compris ceux écartés.
- Une politique de transparence sur l'usage de l'IA dans la production éditoriale : elle protège la crédibilité quand la suspicion devient l'arme adverse.
FAQ
Qu'est-ce que Storm-1516 ?
C'est la désignation d'un groupe conduisant des opérations d'influence en ligne. Dans le cas signalé le 4 août 2026, le SGDSN l'a présenté à Raphaël Glucksmann comme directement piloté par le GRU, le renseignement militaire russe.
L'AI Act interdit-il les deepfakes ?
Non. Son article 50, applicable depuis le 2 août 2026, impose la transparence : les contenus générés ou manipulés par IA doivent être identifiés comme tels par les fournisseurs et déployeurs soumis au règlement.
Un détecteur d'IA suffit-il à trancher ?
Non. Un moteur de détection fournit un indice probabiliste. La décision éditoriale repose sur le croisement des sources, la cohérence contextuelle et la vérification humaine.
Que faire face à une vidéo suspecte reçue par un lecteur ?
Ne pas la republier, remonter à la première occurrence, rechercher l'original, vérifier la cohérence contextuelle, puis documenter par écrit chaque étape de la vérification.
Visibilité IA des médias
Newsletter hebdomadaire, double confirmation par e-mail et désinscription à tout moment.
Demander un diagnostic et retrouver le formulaire newsletter